Все
 Истории
 Дизайн
 Код
 Геймдев
 Бизнес
 Маркетинг
 Управление
 Кино
 Музыка
 Проектная фотография
 Развитие
 Здоровье
 Деньги
 Образование
 EdTech
 Корп. обучение
 Блог Skillbox
 Глоссарий
 Спецпроекты
 Профориентация

Обнаружен второй серьёзный баг в библиотеке Log4j
На этот раз не такой страшный, но всё ещё опасный.
После того как хакеры обнаружили уязвимость «нулевого дня» в библиотеке Log4j, Apache экстренно выпустили обновление. Но его оказалось недостаточно, чтобы остановить волну атак. Вторую серьёзную ошибку нашли в прошлый четверг — она позволяет проводить DOS-атаки на серверы.
Специалисты из MITRE говорят, что версия 2.15.0 является «неполноценной для некоторых кастомных настроек», и это позволяет проводить DOS-атаки с помощью thread context map (MDC). Вокруг нового бага не было много ажиотажа — Apache быстро выпустила патч 2.16.0 и порекомендовала разработчикам обновить библиотеку.
Вот как на это отреагировали пользователи Reddit:

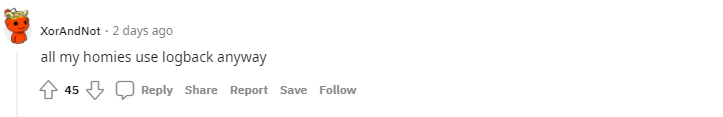
«Все мои братаны всё равно используют logback».
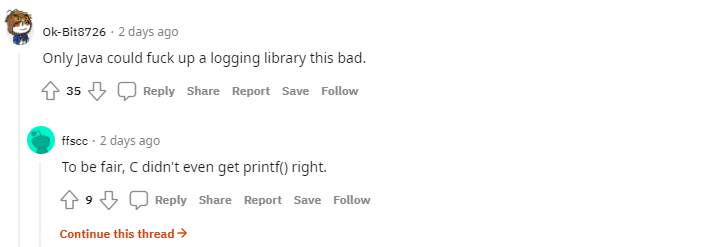
Ok-Bit8726: «Только в джава могли так сильно изуродовать библиотеку логирования».
ffscc: «Честно говоря, в C даже не смогли сделать нормального printf ()».
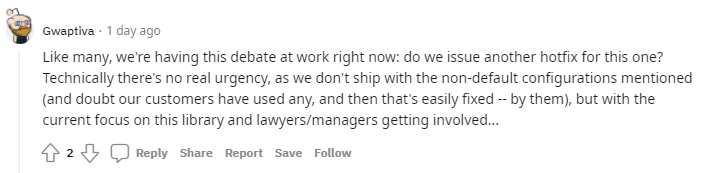
«Как и большинство, мы постоянно спорим на работе: будем ли мы выпускать обновление? Технически в этом нет никакой необходимости — однако лишь до тех пор, пока мы не начнём менять дефолтные настройки, но нынешний хайп вокруг библиотеки коснулся даже юристов/менеджеров…»

Профессия Инженер по тестированию с нуля + ИИ
Начните карьеру в IT:
- авторы из «Сбера», «ЮMoney», Visa;
- от 100 практических задач и 3 проектов в портфолио;
- помощь в трудоустройстве.