Все
 Истории
 Дизайн
 Код
 Геймдев
 Бизнес
 Маркетинг
 Управление
 Кино
 Музыка
 Проектная фотография
 Развитие
 Деньги
 Здоровье
 Образование
 EdTech
 Корп. обучение
 Блог Skillbox
 Глоссарий
 Спецпроекты

Кибербезопасность: что это и как она защищает от цифровых угроз
Разбираем основные виды угроз и выясняем, что сделать, чтобы не стать жертвой мошенников.
Представьте, что вы пытаетесь войти в почту, но привычный пароль больше не работает. Оказывается, кто-то взломал ваш аккаунт и изменил данные для входа. Или вы вводите данные банковской карты на знакомом сайте, а позже выясняете, что это была подделка, созданная мошенниками.
Это примеры кибератак, с которыми может столкнуться любой пользователь интернета. Защищаться от подобных угроз помогает кибербезопасность. В этой статье мы разберёмся, как она устроена, кто и зачем совершает кибератаки, какие методы используют злоумышленники и что можно сделать, чтобы защитить свои данные, устройства и аккаунты.
Содержание
- Что такое кибербезопасность
- Чем она отличается от информационной и компьютерной безопасности
- Какие бывают киберугрозы
- Как защититься от киберугроз
- Коротко о главном
Что такое кибербезопасность
Кибербезопасность — это направление в информационных технологиях (IT), которое занимается защитой компьютеров, сетей, программ и данных от цифровых угроз: взломов, вирусов, кражи информации и несанкционированного доступа.
Специалисты по кибербезопасности помогают предотвращать атаки, обнаруживать угрозы и устранять их последствия. Для этого они настраивают защиту устройств и серверов, контролируют доступ к данным, отслеживают подозрительную активность и восстанавливают работу систем после сбоев и атак.
Кибербезопасность основана на трёх принципах: конфиденциальность, целостность и доступность. Вместе их называют CIA-триадой — от английских confidentiality, integrity, availability. Эти принципы помогают понять, что именно нужно защищать и от каких угроз.
Конфиденциальность — это защита информации от доступа посторонних. Например, личную переписку должны видеть только её участники, а базу клиентов компании — сотрудники с соответствующими правами доступа.
Целостность — сохранение точности и полноты информации, защита от случайных и преднамеренных изменений. Например, при денежном переводе сумма и реквизиты получателя не должны меняться из-за ошибки системы или действий злоумышленника.
Доступность — возможность получить доступ к информации и сервисам, когда это необходимо. Например, если сервер банка перестал работать и клиенты не могут пользоваться приложением, это нарушение принципа доступности. При этом деньги и персональные данные клиентов могут оставаться в безопасности.
Все три принципа одинаково важны. Система может надёжно защищать данные от посторонних, но при этом быть уязвимой к атакам, которые нарушают её работу. Поэтому задача кибербезопасности — не просто предотвратить взлом, а обеспечить защиту информации и работоспособность цифровых систем.
Чем кибербезопасность отличается от информационной и компьютерной безопасности
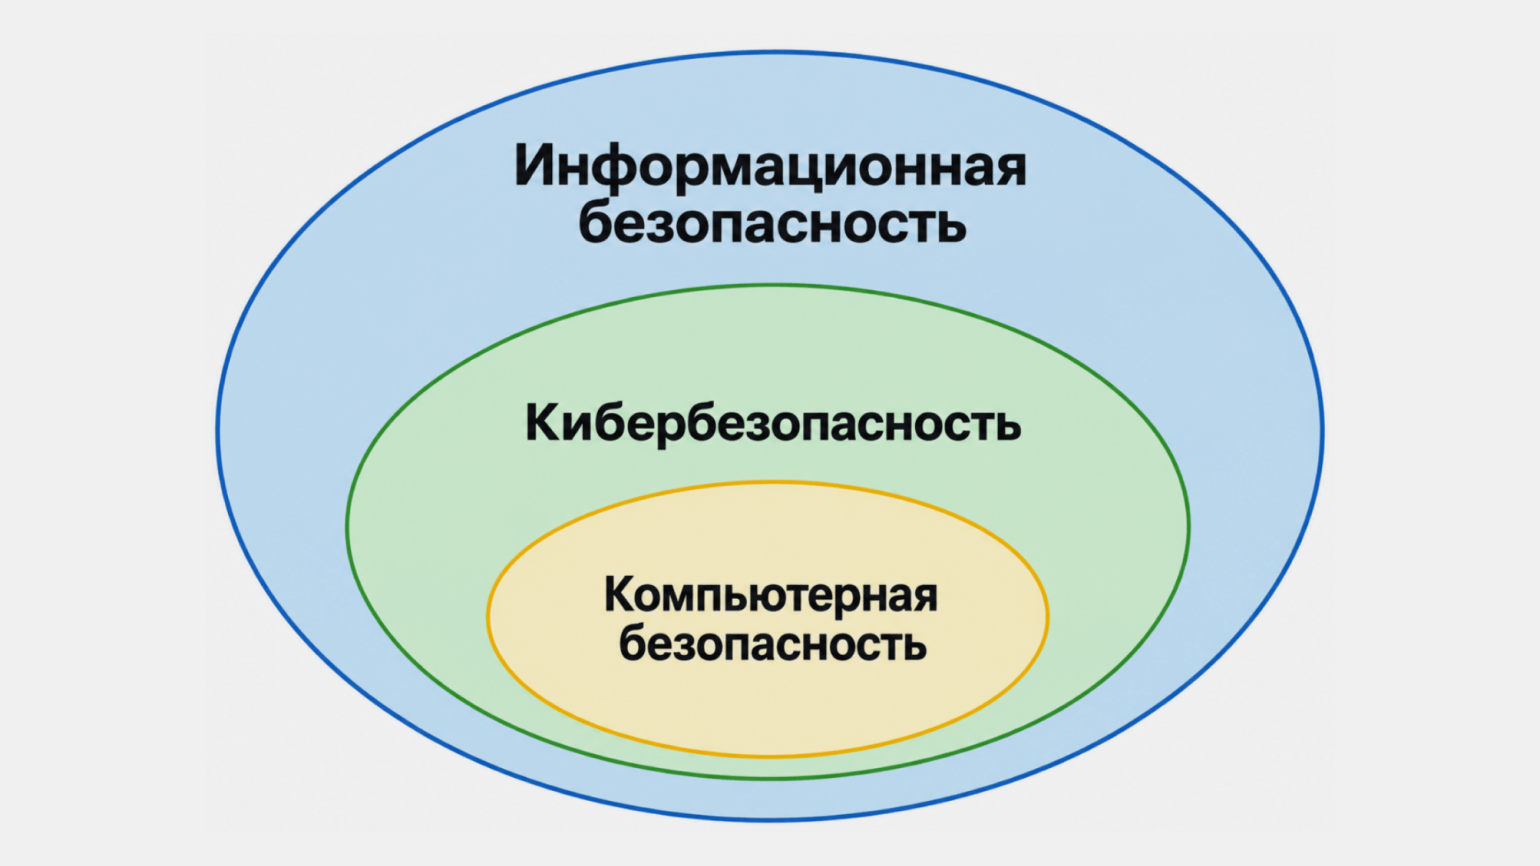
Помимо кибербезопасности, существуют ещё два понятия — информационная и компьютерная безопасность. Разница между ними заключается в том, какую информацию и какие системы они защищают.
Информационная безопасность — самое широкое понятие. Она охватывает защиту любой информации: от цифровых файлов и баз данных до бумажных документов.
Кибербезопасность — направление, которое занимается защитой цифровых систем и данных от киберугроз. Например, от взломов, вредоносных программ и кражи паролей.
Компьютерная безопасность — более узкое направление, которое сосредоточено на защите компьютеров, установленных на них программ и хранящихся данных.
На практике одна угроза может затрагивать сразу все три направления. Например, если вредоносная программа заразит компьютер сотрудника и похитит базу клиентов, речь будет идти одновременно об информационной и, компьютерной безопасности, а также о кибербезопасности.
Какие бывают киберугрозы
Злоумышленники используют разные способы атак: крадут пароли, заражают устройства вредоносными программами, используют уязвимости в системах и нарушают работу онлайн-сервисов. Причём для этого не всегда нужны сложные технические инструменты. Иногда достаточно убедить человека перейти по поддельной ссылке или раскрыть пароль.
Разберём основные виды киберугроз и покажем на примерах, как они работают.
Вредоносные программы
Вредоносное программное обеспечение (ПО) — это программы, созданные для кражи данных, получения доступа к чужим устройствам или нарушения их работы. Они могут попадать на компьютер через заражённые файлы, поддельные приложения и вредоносные ссылки.
Есть несколько основных видов вредоносного ПО:
- Вирусы — внедряются в другие файлы или программы и распространяются при их запуске. Например, вирус может повредить документы или нарушить работу компьютера.
- Трояны — выдают себя за безопасные программы или файлы. После запуска они могут украсть данные или предоставить злоумышленнику доступ к устройству.
- Шпионские программы — собирают информацию о пользователе без его ведома. Например, отслеживают действия на компьютере и перехватывают вводимые пароли.
- Программы-вымогатели — шифруют файлы или блокируют доступ к системам и требуют деньги за восстановление. Иногда злоумышленники дополнительно крадут данные и угрожают их опубликовать.
От вредоносных программ страдают не только отдельные пользователи, но и крупные компании. Например, в феврале 2024 года американская компания Change Healthcare, которая обрабатывает медицинские платежи и страховые заявки, подверглась атаке с использованием программы-вымогателя. Компании пришлось отключить часть систем, из-за чего по всей стране возникли перебои с обработкой рецептов, страховых заявок и платежей.
Читайте также:
Фишинг и социальная инженерия
Чтобы украсть данные или получить доступ к чужому аккаунту, злоумышленникам необязательно взламывать программы. Иногда проще обмануть человека и убедить его самостоятельно раскрыть пароль, сообщить код подтверждения или открыть вредоносный файл.
Такие методы называют социальной инженерией. Например, мошенник может представиться сотрудником банка и сообщить, что со счёта пытаются украсть деньги. Якобы для того, чтобы остановить перевод, он попросит назвать код из СМС. На самом деле этот код поможет злоумышленнику попасть в ваш банковский аккаунт и перевести с него деньги.
Один из самых распространённых методов социальной инженерии — фишинг. Мошенники отправляют поддельные письма и сообщения от имени банков, интернет-магазинов и других организаций. Обычно в таких сообщениях есть ссылка на поддельный сайт, который выглядит почти как настоящий. Если пользователь введёт на нём логин, пароль или данные банковской карты, эта информация попадёт к злоумышленникам.
Читайте также:
Атаки на системы и сети
Злоумышленники могут атаковать не только отдельные компьютеры, но и целые сети, серверы и онлайн-сервисы. Например, использовать ошибки в программном обеспечении, чтобы получить доступ к системе, или перегрузить сервер запросами, чтобы нарушить его работу.
Один из распространённых видов таких атак — DDoS-атака (от английского distributed denial of service — «распределённый отказ в обслуживании»). Её цель — сделать сайт или онлайн-сервис недоступным для пользователей.
Во время DDoS-атаки злоумышленники одновременно отправляют на сервер огромное количество запросов с множества устройств. Из-за этого сервер или сетевая инфраструктура могут не справиться с нагрузкой. В результате сайт или приложение начинают работать медленно или вовсе перестают открываться.
Летом 2024 года массированной DDoS-атаке подвергся российский банковский сектор. Пользователи по всей России жаловались на проблемы с доступом к приложениям и сайтам нескольких крупных банков.
Как защититься от киберугроз
Для защиты от киберугроз необязательно разбираться в программировании или быть специалистом по безопасности. Многие атаки можно предотвратить с помощью простых мер предосторожности. Мы собрали практические советы, которые помогут вам защитить свои устройства, аккаунты и личные данные.
Установите антивирус
Антивирус — это программа, которая помогает обнаруживать и блокировать вредоносное ПО. Она проверяет файлы и приложения, предупреждает о подозрительных действиях и может удалить обнаруженные угрозы.
Например, если вы скачаете из интернета файл, содержащий троян, антивирус может обнаружить вредоносный код и заблокировать запуск файла. Это поможет предотвратить заражение компьютера.
На компьютерах с Windows 10 и 11 уже установлен Microsoft Defender — встроенный антивирус, которого обычно достаточно для повседневного использования. Также существуют сторонние решения, например Kaspersky, ESET и Bitdefender.
При этом даже хороший антивирус не гарантирует полной безопасности. Поэтому не стоит скачивать программы из сомнительных источников, открывать подозрительные вложения и игнорировать предупреждения системы.
Используйте сильные и уникальные пароли
Если вы используете один пароль для нескольких сервисов, взлом одного из них может поставить под угрозу остальные аккаунты. Например, если злоумышленники получат логин и пароль от интернет-магазина, они могут попробовать войти с этими же данными в вашу почту или социальные сети.
Такой способ атаки называют credential stuffing — автоматической проверкой украденных логинов и паролей на разных сайтах. Причём даже сложный пароль не поможет, если он уже оказался в базе утечек и используется повторно.
Чтобы защитить аккаунты, создавайте для каждого сервиса уникальный пароль длиной не менее 15 символов. Для этого можно использовать случайные комбинации букв, цифр и специальных символов.
Например, сравним два пароля:
- Anton1993! — плохой пароль. Он содержит имя и год, которые злоумышленники могут узнать или угадать.
- f8#Km3! xQ7@pL2zR — пример хорошего пароля. Это длинная случайная комбинация, которую гораздо сложнее подобрать.
Создать сложный уникальный пароль легче всего с помощью генератора паролей или менеджера паролей.
Установите менеджер паролей
Необязательно лично запоминать десятки сложных комбинаций. Существуют менеджеры паролей — программы, которые создают надёжные пароли и хранят их в зашифрованном виде.
Например, при регистрации на сайте менеджер может сгенерировать пароль из 20 случайных символов и сохранить его. При следующем входе программа автоматически подставит нужную комбинацию, поэтому вводить вручную ничего не придётся.
Менеджеры паролей бывают нескольких видов:
- Встроенные — доступны в некоторых операционных системах и браузерах. Например, приложение «Пароли» на iPhone и Mac или «Google Менеджер паролей» на Android и в Chrome.
- Облачные — позволяют хранить пароли в зашифрованном хранилище и синхронизировать их между устройствами. Например, с помощью Bitwarden можно пользоваться одними и теми же паролями на компьютере и смартфоне.
- Локальные — хранят базу паролей непосредственно на устройстве. Например, KeePassXC позволяет управлять паролями без обязательного подключения к облаку.
Это условное разделение: встроенные менеджеры тоже могут синхронизировать пароли между устройствами.
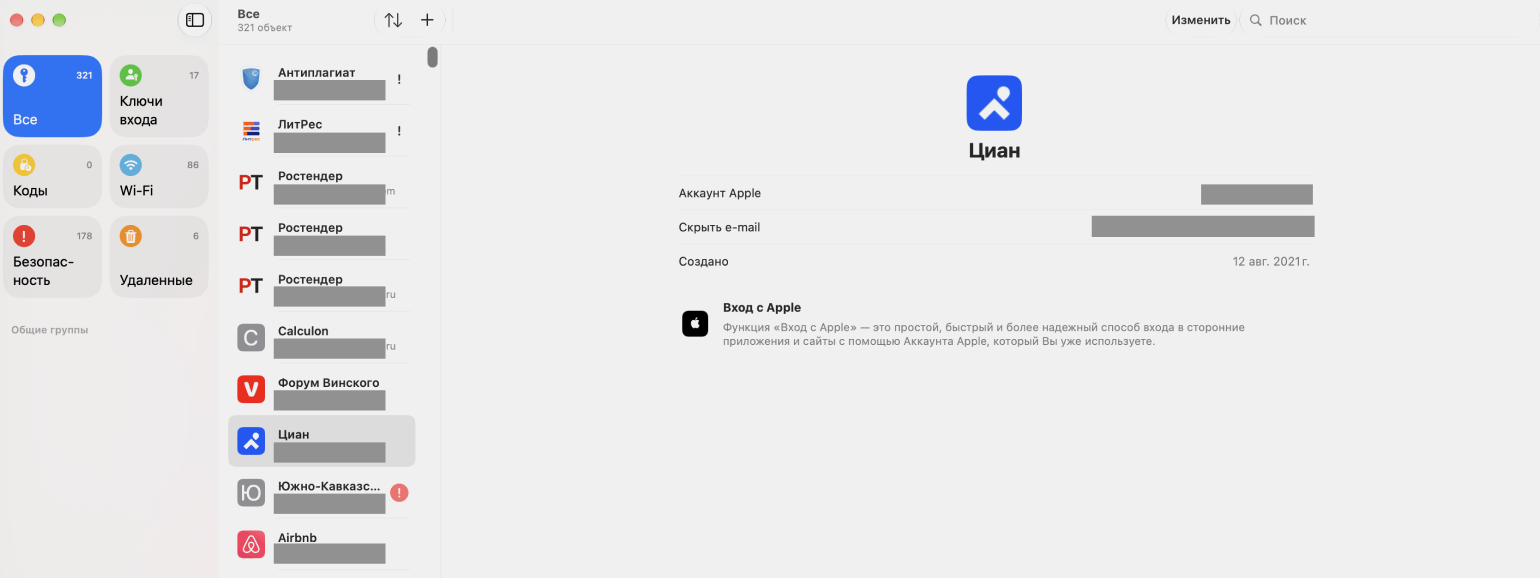
Скриншот: «Пароли» / macOS / Skillbox Media
Чтобы защитить хранилище, используйте длинный и уникальный мастер-пароль. Он открывает доступ к остальным паролям, поэтому особенно важно не использовать его в других сервисах. Если менеджер поддерживает двухфакторную аутентификацию, включите её. А если пользуетесь встроенным менеджером Apple или Google, дополнительно защитите свою учётную запись.
Читайте также:
Включите двухфакторную аутентификацию
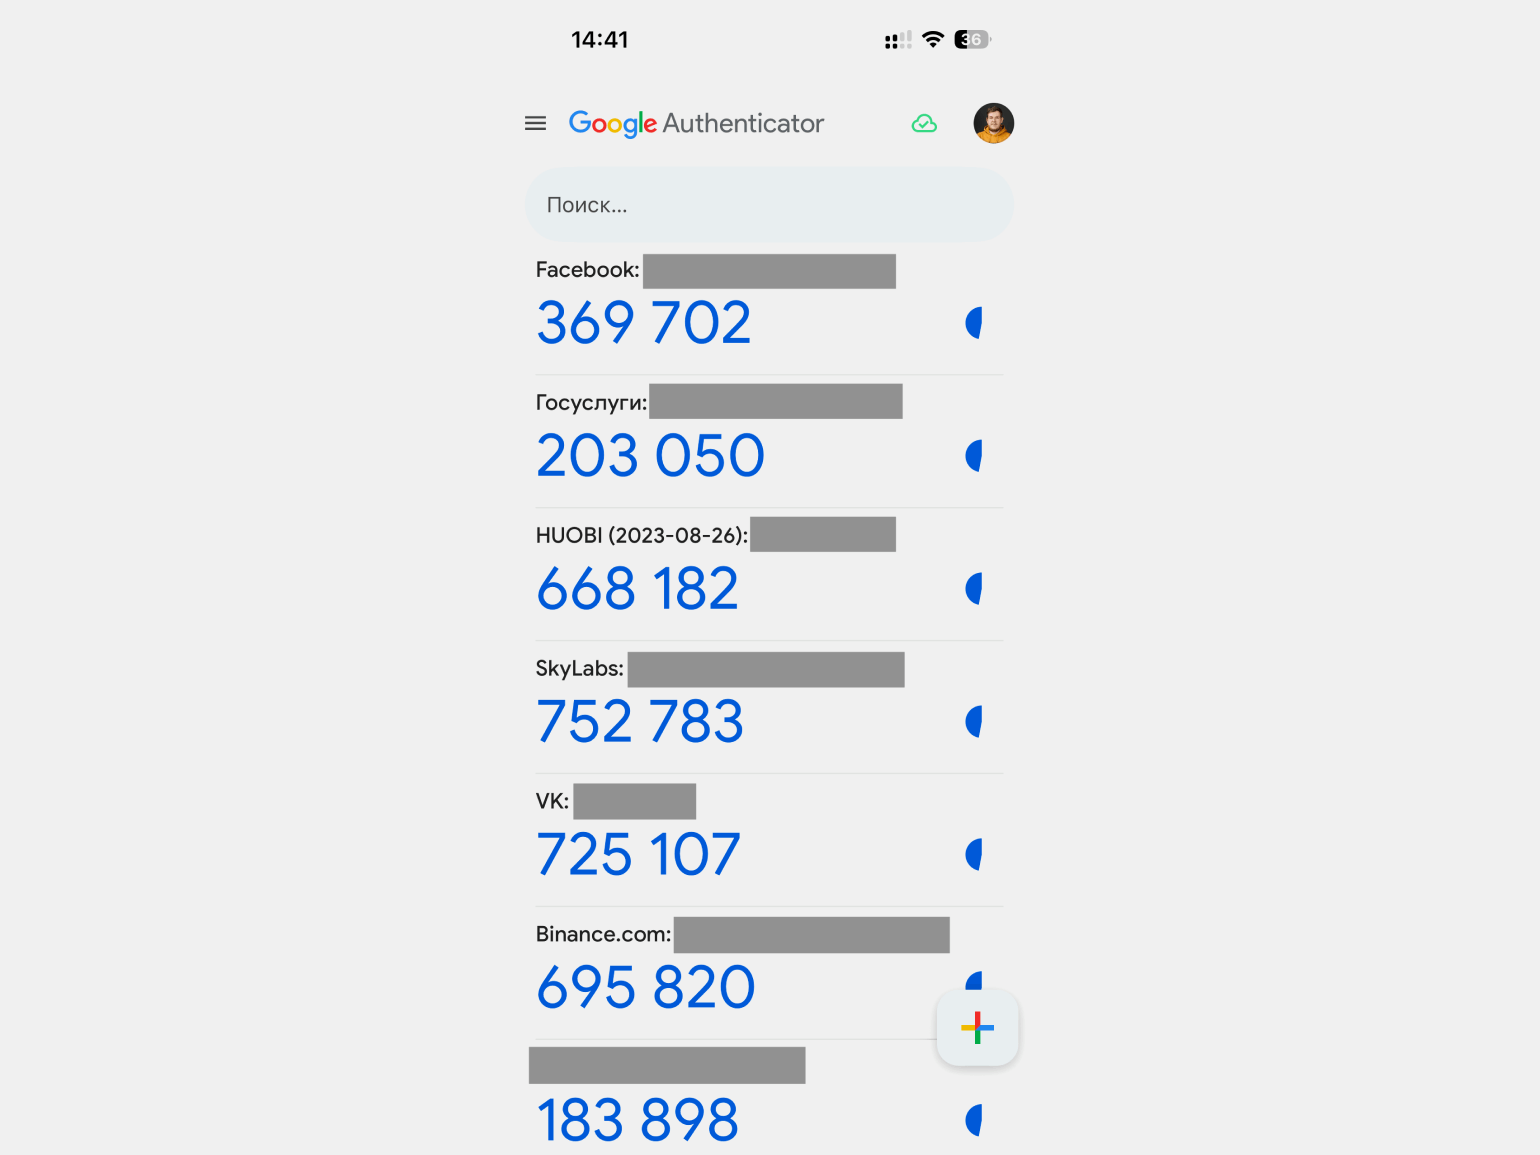
Даже сложный пароль может попасть к злоумышленникам — например, из-за утечки данных. Двухфакторная аутентификация (2FA) помогает защитить аккаунт: кроме пароля, при входе потребуется дополнительное подтверждение. Например, одноразовый код из специального приложения.
Для этого можно использовать Google Authenticator или Microsoft Authenticator. Чтобы включить двухфакторную аутентификацию в приложении или веб-сайте, откройте настройки безопасности конкретного сервиса и найдите соответствующий пункт.
Скриншот: Google Authenticator / iOS / Skillbox Media
При этом двухфакторная аутентификация не гарантирует полной безопасности. Мошенники могут попытаться выманить одноразовый код или убедить вас подтвердить чужой запрос на вход. Поэтому никому не сообщайте коды подтверждения и отклоняйте запросы, которые не отправляли сами.
Проверяйте подозрительные письма и ссылки
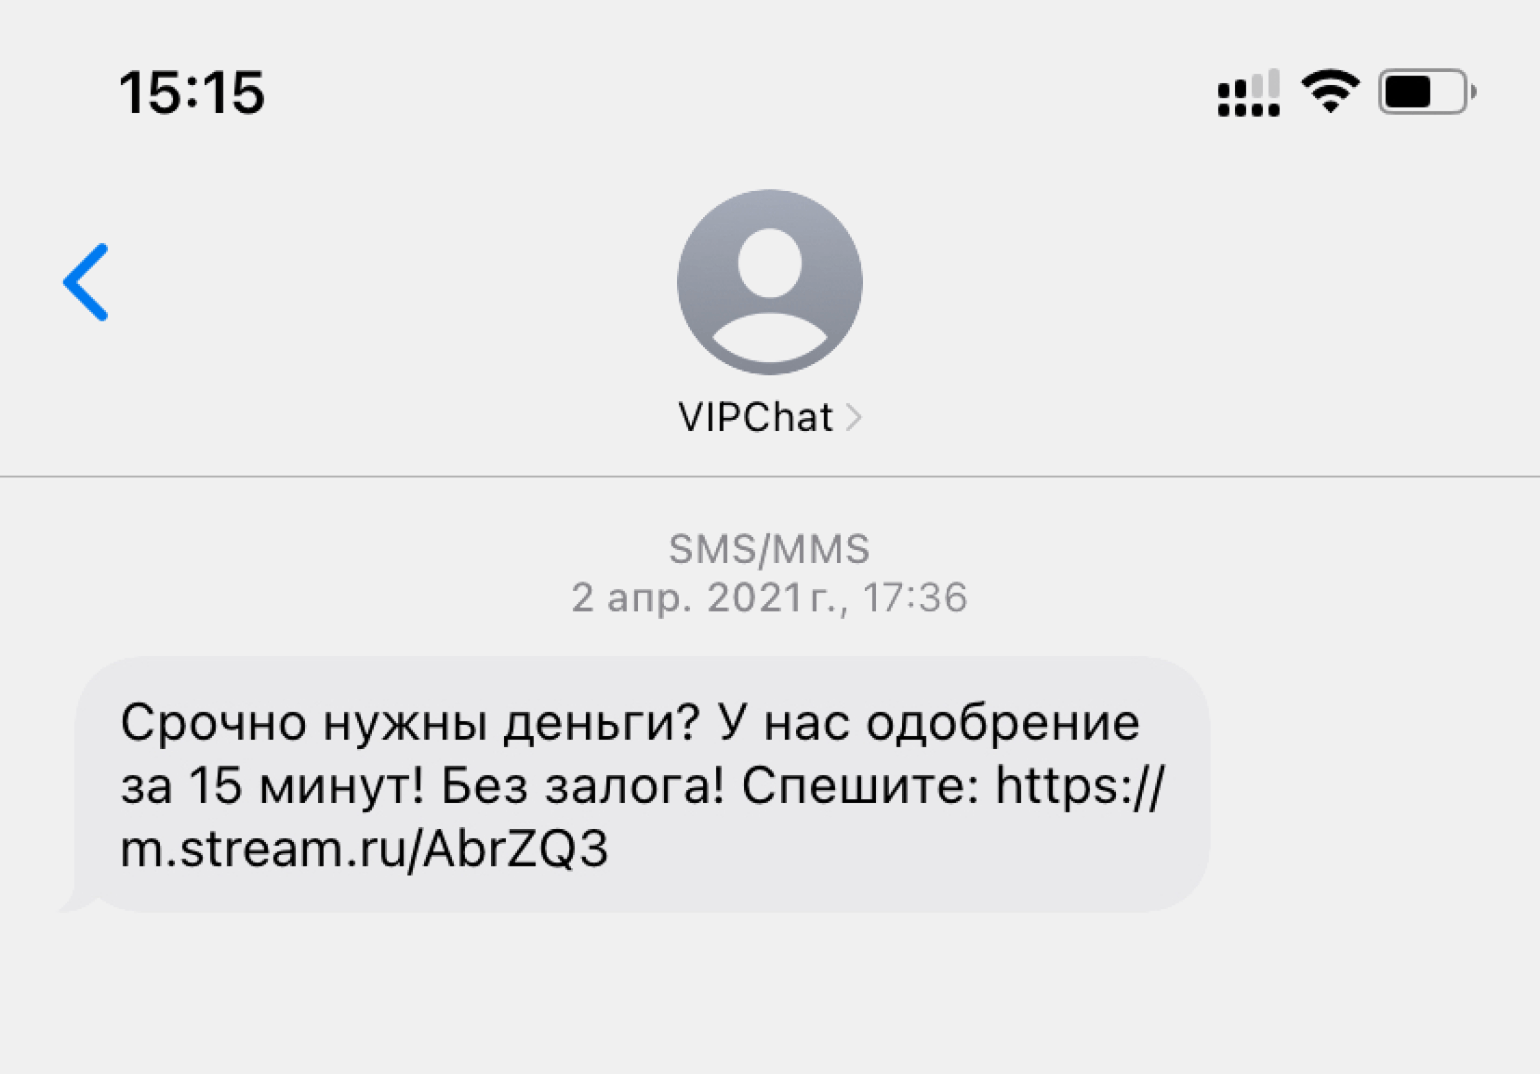
Прежде чем переходить по ссылке из письма или сообщения, проверьте адрес отправителя и саму ссылку. Даже если письмо выглядит официальным, это не гарантирует, что его действительно отправила компания.
Особое внимание уделяйте адресу сайта. Злоумышленники могут использовать домены, которые отличаются от настоящих всего одним символом. Например:
- настоящий адрес: example.com;
- поддельный адрес: exampIe.com — вместо буквы l (эль) используется заглавная буква I (ай).
Обращайте внимание и на содержание сообщений. Насторожиться стоит, если отправитель:
- требует срочно перейти по ссылке, иначе аккаунт заблокируют;
- просит проголосовать по ссылке;
- предлагает получить деньги или другой выигрыш;
- просит сообщить пароль, код из СМС или данные банковской карты;
- предлагает скачать неизвестную программу или открыть вложенный файл;
- убеждает отключить антивирус или другие средства защиты.
Скриншот: Skillbox Media
Если сообщение вызывает подозрения, не переходите по ссылкам и не открывайте вложения. Вместо этого самостоятельно откройте официальный сайт или приложение компании и проверьте информацию. Например, если вам сообщили о проблеме с банковским счётом, свяжитесь с банком по номеру из его официального приложения.
Читайте также:
Делайте резервные копии важных файлов
Вредоносные программы могут зашифровать или удалить важные документы, фотографии и другие файлы. Чтобы не потерять данные, регулярно создавайте резервные копии (бэкапы). С их помощью можно восстановить информацию после кибератаки, поломки компьютера или случайного удаления.
Для надёжного хранения данных специалисты рекомендуют использовать правило «3-2-1»:
- 3 копии данных — один оригинал и две резервные копии;
- 2 типа носителей — например, внутренний накопитель компьютера и внешний жёсткий диск;
- 1 копия в другом физическом месте — например, в защищённом облачном хранилище или на диске, который хранится в другом помещении.
Для домашнего использования можно настроить автоматическое резервное копирование в облако и периодически сохранять важные файлы на внешний диск. После копирования диск лучше отключать от компьютера, чтобы в случае заражения вирус не смог зашифровать файлы и на нём.
Периодически проверяйте резервные копии. Попробуйте восстановить несколько файлов и убедитесь, что они открываются. Иначе в нужный момент может оказаться, что копия повреждена или содержит не все важные документы
Читайте также:
Коротко о главном
Подведём итоги и коротко повторим основные моменты:
- Кибербезопасность — это направление в IT, которое занимается защитой компьютеров, программ, сетей и данных от цифровых угроз. Её главная задача — предотвращать атаки и снижать ущерб от них.
- В основе кибербезопасности лежат три принципа: конфиденциальность, целостность и доступность. Это значит, что данные должны быть защищены от посторонних, не изменяться без разрешения и оставаться доступными тем, кому они нужны.
- Кибератаки бывают разными. Вирусы и трояны заражают устройства, программы-вымогатели блокируют доступ к файлам, а DDoS-атаки нарушают работу сайтов и онлайн-сервисов.
- Не все атаки требуют сложных технических решений. С помощью фишинга и социальной инженерии злоумышленники обманывают людей и заставляют их самостоятельно раскрыть пароли и другие конфиденциальные данные.
- Чтобы защитить свои аккаунты, используйте длинные и уникальные пароли. Хранить их удобно в менеджере паролей, а для дополнительной защиты стоит включить двухфакторную аутентификацию.
- Для защиты устройств используйте антивирус, внимательно проверяйте подозрительные письма и ссылки. А чтобы не потерять важные документы и фотографии после кибератаки, регулярно создавайте резервные копии файлов.
Больше интересного про код — в нашем телеграм-канале. Подписывайтесь!