Все
 Истории
 Дизайн
 Код
 Геймдев
 Бизнес
 Маркетинг
 Управление
 Кино
 Музыка
 Проектная фотография
 Развитие
 Деньги
 Здоровье
 Образование
 EdTech
 Корп. обучение
 Блог Skillbox
 Глоссарий
 Спецпроекты

Хакеры Lapsus$ выложили в Сеть 37 ГБ исходного кода продуктов Microsoft
Они украли код от Bing, Cortana и других проектов с внутреннего Azure-сервера.
Что случилось? Утром в воскресенье — 20 марта 2022 года — хакеры из Lapsus$ запостили скриншот в их Telegram-канал и показали, что они получили доступ к DevOps-серверам Microsoft.
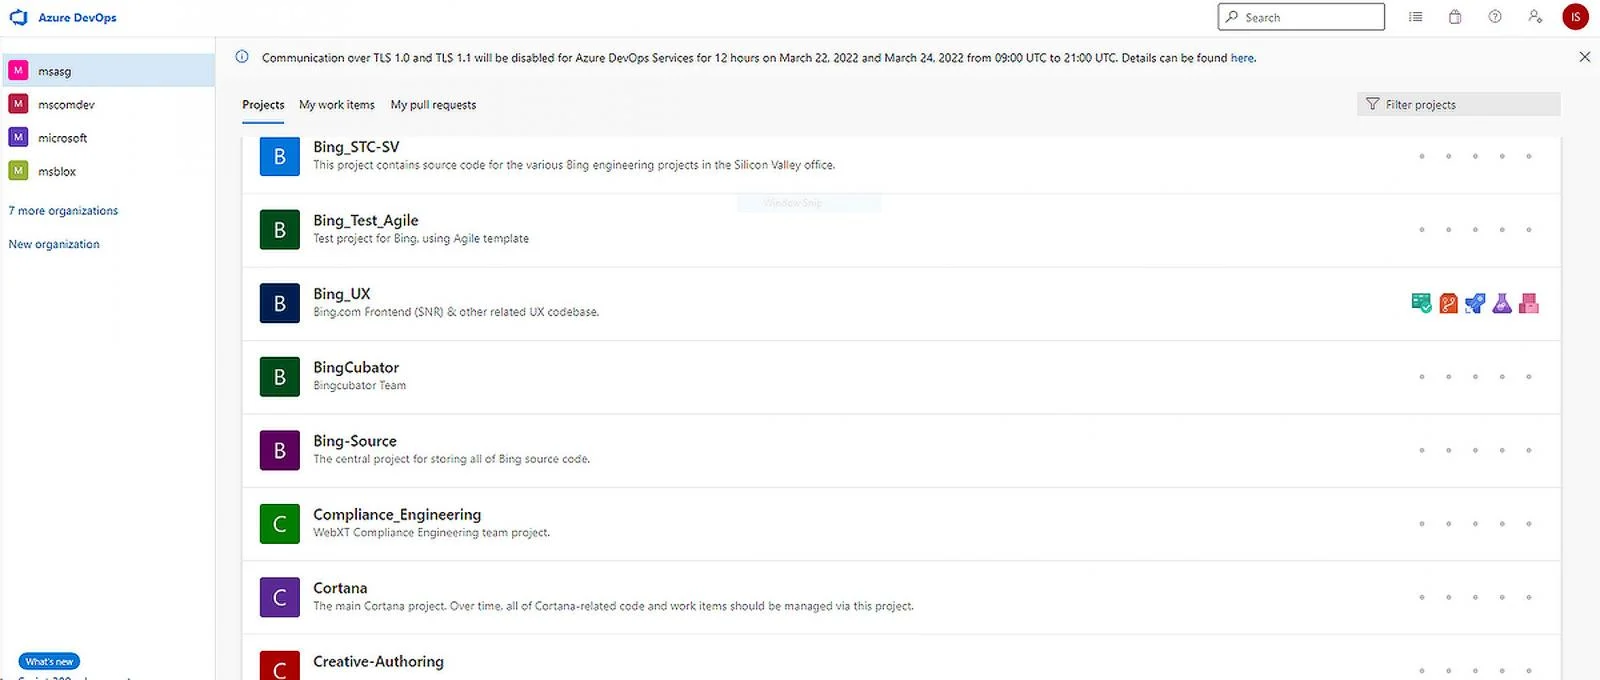
Скриншот: Telegram-канал Lapsus$
А в понедельник ночью — 21 марта — хакеры выложили в общий доступ торрент-файл с архивом в 9 ГБ, который содержит source-код от 250 продуктов Microsoft. По их словам, в этом архиве лежит 90% исходного кода от поисковика Bing и около 45% кода от Bing Maps и Cortana.
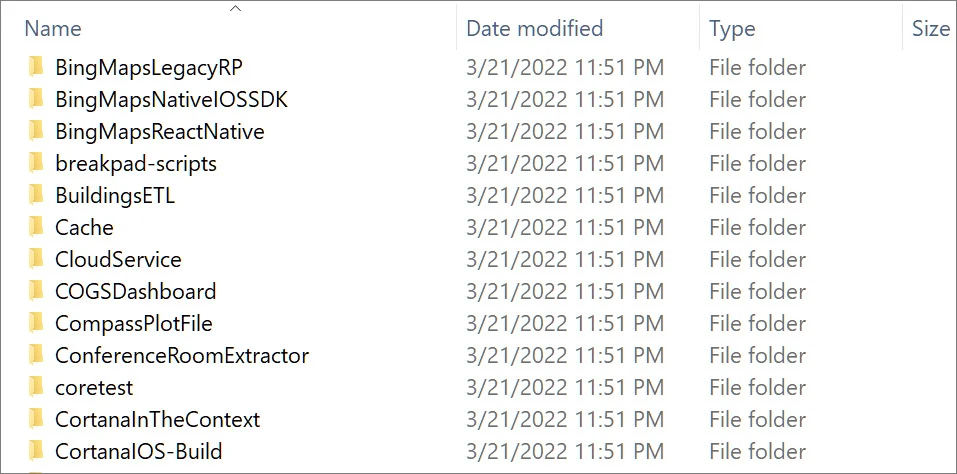
Скриншот: Telegram-канал Lapsus$
И что? Издание BleepingComputer утверждает, что выложенные файлы — действительно исходный код с внутренних серверов Microsoft. Ещё вместе с кодом внутри архива нашли email-адреса и документацию, которую инженеры Microsoft используют для публикации мобильных приложений.
В Microsoft сообщили, что знают про утечку и что специалисты уже занимаются расследованием.
Кто такие Lapsus$? Это хакерская группа, которая занимается вымогательством данных — исходного кода, списка клиентов, баз данных и другой ценной информации. А затем шантажирует жертв, угрожая выложить их данные в открытый доступ.
Среди пострадавших такие компании, как NVIDIA, Samsung, Vodafone, Ubisoft и Mercado Libre.